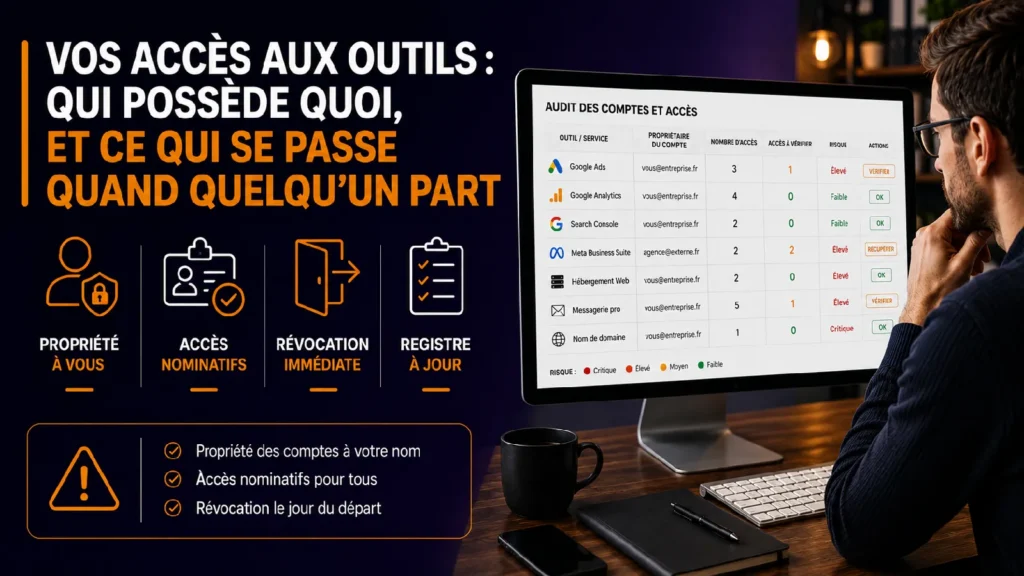
Tous les comptes qui portent votre activité en ligne doivent être créés par vous, à votre nom, sur une adresse de votre entreprise. Les personnes qui travaillent dessus (salariés, agences, prestataires) y entrent par des accès nominatifs que vous retirez le jour où elles s’en vont.
Le principe tient en deux phrases. Il est pourtant enfreint dans la plupart des PME, et l’addition tombe toujours au même moment : au départ de quelqu’un.
À retenir : Les accès à sécuriser avant qu’un départ ne pose problème
Sur beaucoup d’outils, la propriété d’un compte reste à celui qui l’a ouvert, pas à celui qui paie : la question se pose outil par outil. Un identifiant partagé n’est pas un accès : il ne trace rien et ne se retire pas proprement. Trois comptes commandent tous les autres : le nom de domaine, l’hébergement et la messagerie professionnelle. Un registre d’une page et une révocation faite le jour même suffisent à éliminer l’essentiel du risque.
La propriété d’un compte ne suit pas celui qui le paie
Sur beaucoup d’outils en ligne, la propriété appartient au compte qui a procédé à la création, et non à l’entreprise dont le nom figure sur la facture.
La conséquence est brutale et se découvre toujours trop tard. Une agence ouvre votre compte publicitaire et votre outil de mesure d’audience depuis ses propres identifiants. Vous y êtes invité comme utilisateur. Le jour où la collaboration s’arrête, l’historique reste chez elle. Vous repartez d’une page blanche : plus d’antériorité de campagnes, plus de courbes de comparaison, plus de segments construits pendant deux ans.
Tous les outils ne se comportent pas ainsi, et la nuance vaut d’être connue. Sur certains, la donnée est rattachée au site lui-même plutôt qu’au compte : vous prouvez que le site est le vôtre et vous récupérez l’antériorité disponible, même si quelqu’un d’autre a fait la démarche avant vous. Sur d’autres, à l’inverse, l’historique vit dans le compte et meurt avec lui. Posez la question outil par outil plutôt que de supposer, dans un sens comme dans l’autre.
Distinguez donc deux notions que le vocabulaire courant confond. La propriété désigne le compte racine, celui qui peut inviter, retirer et supprimer. L’accès désigne un droit accordé à une personne, toujours retirable. Vous voulez la première pour vous, la seconde pour tous les autres.
Ce n’est pas une question de méfiance. Un prestataire sérieux préfère ce montage : il n’a aucune envie de détenir vos actifs, ni de gérer une restitution le jour d’une rupture. C’est d’ailleurs l’une des questions les plus posées avant de déléguer, au même titre que la confidentialité des données et le sort des contenus produits.
Le test en cinq minutes qui règle la question
Prenez la liste de vos outils. Pour chacun, posez deux questions.
Première question : si la personne qui s’en occupe disparaît demain, est-ce que je peux encore entrer ? Deuxième question : est-ce que je peux l’en sortir sans son aide, sans lui demander quoi que ce soit ?
Si l’une des deux réponses est non, le compte n’est pas à vous. Il est à elle, et vous en êtes l’invité.
Ce test ne demande aucune compétence technique. Il demande d’ouvrir chaque outil et de regarder qui figure au niveau le plus élevé. La plupart des dirigeants qui font l’exercice découvrent au moins un compte critique détenu par un ancien stagiaire, un développeur parti depuis trois ans, ou une agence dont le contrat s’est terminé.
Un identifiant partagé n’est pas un accès
C’est la pratique la plus répandue et la plus coûteuse. Un compte, un mot de passe, transmis à quiconque en a besoin.
Elle pose quatre problèmes distincts. Elle ne trace rien : quand une page disparaît ou qu’un budget publicitaire double, aucun journal ne dit qui a agi. Elle ne se révoque pas : retirer l’accès à une seule personne oblige à changer le mot de passe pour tout le monde, donc à prévenir tout le monde, donc à ne jamais le faire. Elle fragilise l’authentification à deux facteurs : le second facteur arrive chez une personne en particulier, et au départ de celle-ci le compte finit inaccessible, ou protégé au minimum. Elle empêche enfin de donner des droits différents selon les rôles : tout le monde hérite du niveau du compte partagé, généralement le plus élevé.
Un accès nominatif corrige les quatre d’un coup. Chaque intervenant entre avec sa propre adresse, son propre second facteur, son propre niveau de droits. Le journal d’activité devient exploitable. Le retrait prend dix secondes et ne dérange personne d’autre.
La contrepartie est réelle : il faut créer les comptes un par un et tenir la liste à jour. C’est précisément ce travail que personne ne prend en charge, et c’est de là que vient le désordre.
Ce qui se délègue, et ce qui ne sort jamais de chez vous
Toutes les clés ne se prêtent pas. La ligne de partage est simple : ce qui permet de travailler se délègue, ce qui permet de tout reprendre reste chez vous.
| Ce qui se délègue sans difficulté | Ce qui ne sort jamais de chez vous |
|---|---|
| Un accès nominatif à l’outil de mesure d’audience, en lecture | Le mot de passe personnel d’un dirigeant ou d’un salarié |
| Un accès nominatif à la régie publicitaire, sans droit sur le moyen de paiement | Un code d’authentification à deux facteurs, quelle qu’en soit la raison invoquée |
| Un rôle de rédacteur ou d’éditeur sur le site, sans droit d’administration | Le compte du bureau d’enregistrement du nom de domaine |
| Un accès à l’espace de publication sociale, sans propriété de la page | L’accès administrateur à la messagerie de l’entreprise |
| Un accès aux outils de suivi de positionnement | Le compte de facturation et les coordonnées bancaires |
Un mot sur les codes d’authentification à deux facteurs. Ils ne se transmettent pas, jamais, même par téléphone, même en urgence, même à quelqu’un que vous connaissez depuis dix ans. Une demande de ce type est le signal le plus fiable qu’on essaie d’entrer là où il ne faut pas. Si un intervenant a besoin d’un accès permanent, il lui faut son propre compte, avec son propre second facteur.
Quatre niveaux de droits, et celui qu’on accorde par réflexe
La plupart des outils professionnels proposent une échelle proche de celle-ci : consultation seule, contribution (produire sans publier), modification (publier et changer les réglages), administration (inviter, retirer, supprimer).
Le réflexe naturel consiste à donner l’administration, parce que c’est plus rapide que de chercher quel niveau conviendrait, et que cela évite d’être rappelé trois jours plus tard pour un droit manquant.
Adoptez la règle inverse. Accordez le niveau le plus bas qui permet de faire le travail, quitte à monter d’un cran sur demande motivée. La montée coûte deux minutes, la redescente n’arrive jamais.
Deux points de vigilance. L’administration devrait rester détenue par deux personnes de l’entreprise, pas une seule : un administrateur unique, c’est un compte perdu le jour d’un accident ou d’un conflit. Et la consultation seule est très largement sous-utilisée : pour un dirigeant, un comptable, un associé ou un intervenant en phase d’observation, elle suffit dans l’immense majorité des cas.
Les trois comptes qui commandent tous les autres
Dans l’inventaire, trois accès ne sont pas des accès comme les autres. Ce sont des passe-partout.
Le premier est le compte chez le bureau d’enregistrement de votre nom de domaine. Qui le détient peut faire pointer votre adresse ailleurs, couper votre messagerie, et rendre votre site inaccessible sans jamais toucher au site lui-même. C’est l’actif le plus critique et le plus souvent oublié, parce qu’on n’y touche qu’une fois par an au renouvellement.
Le deuxième est l’hébergement et la zone technique du domaine. Qui la détient peut rediriger les adresses, y compris celles de la messagerie.
Le troisième est l’administration de la messagerie professionnelle. Elle mérite une attention particulière pour une raison mécanique : la quasi-totalité des procédures de récupération de mot de passe passent par une adresse électronique. Qui contrôle la messagerie peut, de proche en proche, reprendre la main sur presque tous vos autres comptes.
Vérifiez ces trois-là en premier. Le reste peut attendre la semaine prochaine, pas ceux-ci.
Un registre d’une page suffit
Le document qui manque partout tient sur une feuille. Une ligne par outil, six colonnes : le nom de l’outil, l’adresse du compte propriétaire, les personnes qui y ont accès, le niveau accordé à chacune, la date d’ouverture de l’accès, et la date de retrait prévue quand elle est connue.
Rangez-le là où vous rangez vos contrats, pas dans l’outil qu’il décrit. Un registre stocké uniquement dans un espace dont vous perdez l’accès ne sert plus à rien au moment précis où il servirait.
Relisez-le une fois par trimestre, vingt minutes suffisent. Vous y trouverez systématiquement deux ou trois accès qui auraient dû être retirés depuis longtemps, et souvent un abonnement facturé pour une personne qui a quitté l’entreprise.
Ajoutez une colonne que presque personne ne tient : les connexions applicatives. Un outil tiers autorisé à lire vos données publicitaires ou à publier sur vos pages peut continuer de fonctionner après le départ de la personne qui l’a branché, en particulier quand l’autorisation repose sur un compte technique ou sur un compte resté actif. Elles se listent dans les réglages de sécurité de chaque plateforme, et se retirent au même titre qu’un accès humain.
La révocation : le geste qu’on remet toujours à plus tard
Un départ se traite le jour même, pas « quand on aura le temps ». La séquence est courte.
Retirez les accès nominatifs sur chaque outil du registre. Changez tout identifiant qui a été partagé, y compris ceux dont vous pensez qu’ils n’ont jamais servi. Contrôlez les connexions applicatives autorisées. Vérifiez qu’aucun moyen de paiement personnel de la personne partante ne finance un abonnement ou un budget publicitaire, sans quoi vous découvrirez la coupure en pleine campagne. Vérifiez enfin qu’il reste bien deux administrateurs internes sur chaque compte critique.
Un dernier point, souvent négligé : récupérez ce qui a été produit. Fichiers sources, accès aux documents de travail, comptes rendus. Sur une prestation externe, cette clause se pose au contrat, pas au moment du départ. Ce qui a été produit pour vous doit vous revenir, sources comprises.
Ce que change un collaborateur qui ne travaille que pour vous
Cette gouvernance se met en place une fois. Elle se tient ensuite au fil de l’eau, et c’est là que ça coince : personne, dans une PME, n’a « tenir le registre des accès » dans sa fiche de poste.
C’est un cas d’usage typique du collaborateur dédié. Une personne qui travaille pour vous seul, entre avec ses accès nominatifs sur vos comptes à vous, et n’emporte rien en partant puisque rien n’a jamais été à elle. Elle est encadrée par un chef de projet français, et nos équipes parlent parfaitement français.
Le coût est de 1 680 € par mois tout inclus, contre environ 4 485 € pour un poste équivalent en France, soit un écart de 62,5 %. Le poste est opérationnel en 10 jours. Le premier mois est satisfait ou 0 €, une garantie que nous n’avons jamais eu à activer en plus de dix ans d’activité, et vous conservez la liberté de partir à tout moment.
Externaliser les tâches sans céder la propriété de vos comptes
Déléguer une mission digitale ne signifie pas transférer la propriété de vos outils. Les comptes stratégiques doivent rester ouverts au nom de l’entreprise, tandis que chaque intervenant reçoit uniquement les droits nécessaires à son travail. Cette organisation permet de retirer un accès en quelques secondes sans perdre l’historique, les données ou la maîtrise du compte.
Un intervenant externe peut ainsi travailler directement dans votre environnement, avec ses propres identifiants, sans utiliser de mot de passe partagé ni devenir propriétaire de vos actifs numériques. Au fil de la mission, il peut aussi contribuer à tenir le registre des accès, signaler les droits devenus inutiles et documenter les comptes utilisés. Si la collaboration s’arrête, les accès sont simplement révoqués et les fichiers produits restent entre vos mains.
Questions fréquentes
Mon agence a créé mes comptes sur les siens, est-ce récupérable ? Souvent oui, mais rarement à l’identique. Certains outils permettent de transférer la propriété, d’autres imposent de recréer le compte, avec perte de l’antériorité. Demandez le transfert tant que la relation est bonne, jamais au moment de la rupture.
Faut-il un gestionnaire de mots de passe ? Dès que plus de deux personnes interviennent, oui. Il ne remplace pas les comptes nominatifs, il sert à ranger les accès qui ne peuvent pas l’être et à partager un identifiant sans le communiquer en clair.
Un prestataire externe peut-il refuser un accès nominatif ? Un prestataire sérieux le demande de lui-même. Une insistance pour travailler sur un identifiant partagé, ou pour créer les comptes sur les siens, mérite une explication précise avant d’aller plus loin.
Par où commencer si tout est en désordre ? Par les trois passe-partout : nom de domaine, hébergement, messagerie. Puis par la liste des personnes parties depuis un an, dont vous retirez les accès restants. Le reste peut s’étaler sur quelques semaines.
Pour aller plus loin
Les métiers concernés, leur périmètre et leur mode de travail en collaborateur dédié sont présentés sur la page webmarketing externalisé.
Vous voulez quelqu’un qui tienne vos accès et vos outils, chez vous et pour vous seul ? Parlons-en.